STP en Cisco es el protocolo que evita que los bucles de Capa 2 tumben tu red. Cuando conectas dos switches con dos cables por redundancia, sin STP los broadcasts darían vueltas infinitas hasta saturar los enlaces. En este artículo verás qué es Spanning Tree, cómo verificarlo con show spanning-tree y cómo solucionar sus problemas más comunes.
Table of Contents
¿Qué es Spanning Tree y cómo funciona?
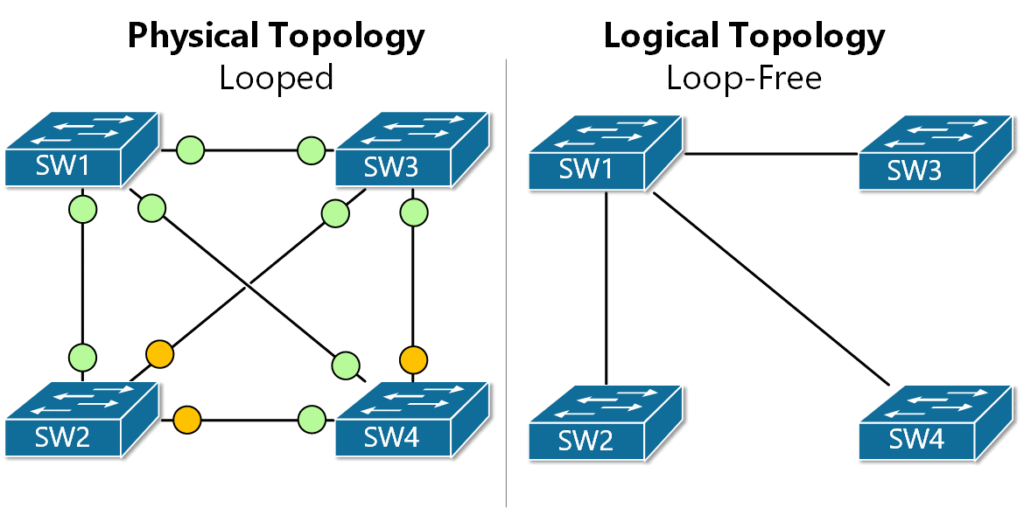
Spanning Tree (STP) construye un árbol sin bucles: elige un switch como raíz (root bridge) y bloquea los enlaces redundantes que sobran. Si el enlace principal falla, STP desbloquea uno de respaldo. Los switches Cisco usan por defecto Rapid PVST+ (RPVST+), la versión rápida del protocolo, una instancia por VLAN.
La elección del root bridge se hace por el bridge ID más bajo (prioridad + dirección MAC). Cada puerto termina con un rol: Root (el camino hacia la raíz), Designated (el que reenvía tráfico de un segmento) o Alternate (respaldo, bloqueado). En STP clásico un puerto pasa por los estados Blocking, Listening, Learning y Forwarding, y la convergencia tarda de 30 a 50 segundos; con RSTP la convergencia es de pocos segundos.
Paso 1. Verificar el estado de STP
Switch# show spanning-tree vlan 10
VLAN0010
  Spanning tree enabled protocol rstp
  Root ID    Priority    32778
             Address     0001.1234.abcd
             Cost        4
             Port        25 (GigabitEthernet1/0/1)
             Hello Time   2 sec  Max Age 20 sec  Forward Delay 15 sec
  Bridge ID  Priority    32778 (priority 32768 sys-id-ext 10)
             Address     0002.5678.ef01
             Hello Time   2 sec  Max Age 20 sec  Forward Delay 15 sec
             Aging Time  300 sec

Interface           Role Sts Cost      Prio.Nbr Type
------------------- ---- --- --------- -------- --------------------------------
Gi1/0/1             Root FWD 4         128.25   P2p
Gi1/0/2             Desg FWD 4         128.26   P2p
Qué revisar en esta salida:
- Root ID vs Bridge ID: si son iguales, este switch es el root bridge de esa VLAN.
- Role: Root es el puerto hacia la raíz, Desg (designated) reenvía tráfico, Altn (alternate) es el respaldo bloqueado.
- Sts: FWD es forwarding (pasa tráfico), BLK es bloqueado, LRN es learning.
- Cost: el costo del camino hacia la raíz; el puerto con menor costo hacia la raíz gana el rol de Root.
Otros comandos útiles:
Switch# show spanning-tree summary
Switch# show spanning-tree root
Switch# show spanning-tree interface gigabitethernet1/0/1
Problemas comunes y cómo solucionarlos
- Un switch inesperado es el root bridge. Un switch nuevo con la prioridad por defecto (32768) puede ganar la elección y mover todo el tráfico. Fija la raíz a mano:
Switch(config)# spanning-tree vlan 10 root primaryO con prioridad explícita: spanning-tree vlan 10 priority 4096 en el que debe ser raíz y 8192 en el respaldo.
- Un puerto bloqueado que debería pasar tráfico. Revisa el rol y el costo con show spanning-tree vlan 10. Si el costo está mal por una velocidad negociada baja, corrige la velocidad o el costo con spanning-tree cost en la interfaz.
- Bucle por un equipo que envía BPDU. Un usuario que conecta un switch casero puede inyectar BPDU y cambiar la topología. En los puertos access activa PortFast y BPDU Guard:
Switch(config-if)# spanning-tree portfast
Switch(config-if)# spanning-tree bpduguard enable
Con BPDU Guard, si llega una BPDU a un puerto access, el puerto se deshabilita (err-disable) en lugar de participar en STP.
- Convergencia lenta (30 a 50 segundos). Es el comportamiento de STP clásico. En IOS moderno el modo rapid-pvst ya viene por defecto; verifícalo con show spanning-tree summary y, si está en modo pvst, cámbialo:
Switch(config)# spanning-tree mode rapid-pvstY usa PortFast en los puertos de equipos finales para que pasen a forwarding de inmediato.
- Cambios de topología constantes (flapping). Un puerto que sube y baja genera cambios de topología y re-aprendizaje de MAC. Revisa el cable y el puerto físico con show interfaces status, y confirma la frecuencia con show spanning-tree vlan 10 detail.
Conclusión
STP en Cisco es lo que te permite tener enlaces redundantes sin bucles: verifica quién es el root bridge, qué rol tiene cada puerto y qué puertos están bloqueados. Fija la raíz con prioridad, protege los puertos access con PortFast y BPDU Guard, y usa rapid-pvst para que la convergencia sea de segundos.
Si aún no tienes las VLAN creadas, revisa cómo crear una VLAN en un switch Cisco.