DHCP snooping en Cisco y Dynamic ARP Inspection (DAI) son la defensa de acceso de tu red: impiden que un equipo conectado a un puerto access levante un servidor DHCP falso o envenene la tabla ARP de los demás. En este artículo verás qué hace cada uno y cómo configurarlos paso a paso.
Table of Contents
¿Qué problema resuelven?
Sin protección, cualquier equipo conectado a un puerto de acceso puede responder ofertas DHCP y repartir puerta de enlace o DNS falsos, o enviar ARP falsos para interceptar tráfico (ARP spoofing). DHCP snooping filtra los mensajes DHCP y DAI valida los ARP: juntos cierran la puerta a esos dos ataques desde la red local.
DHCP snooping: qué es y cómo funciona
Este servicio divide los puertos en trusted (de confianza) y untrusted (sin confianza). Solo los puertos trusted pueden enviar ofertas DHCP (DHCPOFFER, DHCPACK): los puertos hacia el servidor DHCP o hacia otros switches. Los puertos access quedan untrusted por defecto, así que un servidor DHCP falso conectado a un puerto de usuario simplemente no llega a nadie.
Además, construye una tabla de enlaces (binding table) con la MAC, la IP asignada, la VLAN, el puerto y el tiempo de lease de cada cliente. Esa tabla es la que luego usa DAI para validar los ARP.
Paso 1. Configurar DHCP snooping
Switch# configure terminal
Switch(config)# ip dhcp snooping vlan 10,20
Switch(config)# interface gigabitethernet1/0/1
Switch(config-if)# ip dhcp snooping trust
Switch(config-if)# end
Gi1/0/1 es el puerto hacia el servidor DHCP (o hacia otro switch): es el único que marcamos como trusted. Los puertos access no llevan el comando y quedan untrusted.
Verificación:
Switch# show ip dhcp snooping binding
MacAddress          IpAddress        Lease(sec)  Type           VLAN  Interface
------------------  ---------------  ----------  ------------- ----  -----------------
00:11:22:33:44:55   192.168.10.5     86400       dhcp-snooping 10    Gi1/0/5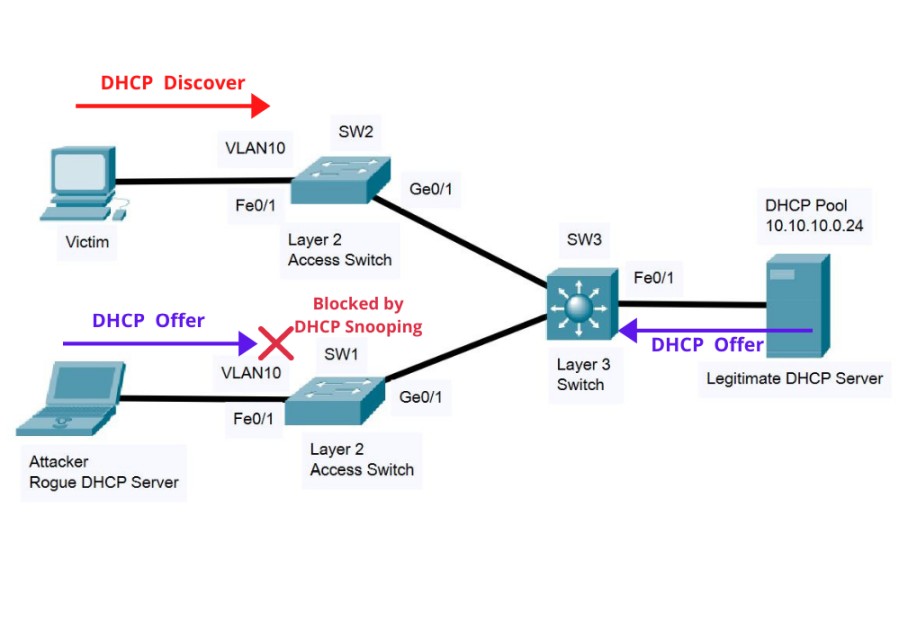
Dynamic ARP Inspection: qué es y cómo funciona
Dynamic ARP Inspection valida cada paquete ARP contra la tabla de DHCP snooping: si la IP y la MAC del ARP no coinciden con un enlace válido, el paquete se descarta. Así se bloquea el ARP spoofing, porque un atacante no puede anunciar una IP que no le corresponde.
DAI necesita que DHCP snooping esté activo en la VLAN, porque sin la tabla de enlaces no tiene contra qué validar.
Paso 2. Configurar Dynamic ARP Inspection
Switch# configure terminal
Switch(config)# ip arp inspection vlan 10,20
Switch(config)# interface gigabitethernet1/0/1
Switch(config-if)# ip arp inspection trust
Switch(config-if)# end
Igual que con DHCP snooping, el puerto hacia el resto de la red (uplink) va como trusted; los puertos access quedan untrusted y sus ARP se validan.
Verificación:
Switch# show ip arp inspection interfaces
Switch# show ip arp inspection statistics vlan 10
En las estadísticas verás los paquetes ARP reenviados y los descartados por no coincidir con la tabla.
Errores comunes
- Olvidar el trust en el uplink. Si el puerto hacia el servidor DHCP no es trusted, los clientes no obtienen IP y parece que “el DHCP no funciona”.
- Activar DAI sin DHCP snooping. Sin la tabla de enlaces, DAI no tiene contra qué validar y bloquea ARP legítimos.
- Equipos con IP estática. No aparecen en la tabla de DHCP snooping, así que DAI descarta sus ARP. La solución es una lista ARP estática:
Switch(config)# arp access-list ARP-ESTATICOS
Switch(config-arp-acl)# permit ip host 192.168.10.50 mac host 00aa.bbcc.ddee
Switch(config)# ip arp inspection filter ARP-ESTATICOS vlan 10- Límite de mensajes DHCP. Por defecto un puerto untrusted acepta 15 paquetes DHCP por segundo; con muchos clientes tras un puerto, sube el límite con ip dhcp snooping limit rate 100 en esa interfaz.
- Activar snooping solo en algunas VLAN. Recuerda que ip dhcp snooping vlan debe incluir todas las VLAN que quieres proteger; si falta una, esa VLAN queda sin filtro.
Conclusión
DHCP-snooping en Cisco filtra quién puede repartir direcciones IP y DAI valida que nadie mienta en ARP: dos comandos en la VLAN y un puerto trusted en el uplink bastan para cerrar dos de los ataques más comunes de la red local. Verifica siempre la tabla con show ip dhcp snooping binding y las estadísticas de DAI después de activarlos.
Para crear las VLAN que vas a proteger, revisa cómo crear una VLAN en un switch Cisco.